


Modello 231: conoscere i rischi per proteggere la tua impresa
Un Modello 231 vale per ciò che dimostra di fare, non per ciò che dichiara di essere. Perché tutto parte da una buona analisi dei rischi.
di Paolo Sardo
Per molte imprese il D.Lgs. 231/2001 è ancora sinonimo di adempimento: un documento da commissionare, un Organismo di Vigilanza da nominare, qualche ora di formazione da erogare. È una lettura comprensibile. Ma rischia di far perdere di vista l’essenziale.
Il Modello di organizzazione, gestione e controllo è prima di tutto un esercizio di conoscenza: un’impresa che si chiede dove, quando e perché potrebbe tradire le proprie regole.
E per rispondere a questa domanda serve un metodo: l’analisi dei rischi.
Ogni volta che un’impresa decide, scommette. Non esiste azione priva di conseguenze possibili, e dunque non esiste un rischio pari a zero.
La norma ISO 31000 definisce il rischio come l’effetto dell’incertezza sugli obiettivi. Un effetto che può essere negativo, ma anche positivo.
Non è un dettaglio lessicale. Significa che il rischio non arriva da fuori, come una tempesta che si avvicina. Abita nella distanza tra ciò che l’impresa vuole essere e ciò che potrebbe accaderle.
Per questo l’obiettivo non è eliminarlo, ma conoscerlo, misurarlo e governarlo.
Lo strumento più diffuso è semplice. Il livello di rischio nasce dall’incrocio di due fattori: la probabilità che un evento si verifichi e la gravità del danno che produrrebbe.
A ciascun fattore si assegna un punteggio con un significato chiaro: da “improbabile” a “molto probabile” per la probabilità, da “lieve” a “gravissimo” per il danno. Moltiplicandoli si ottiene la matrice di criticità.
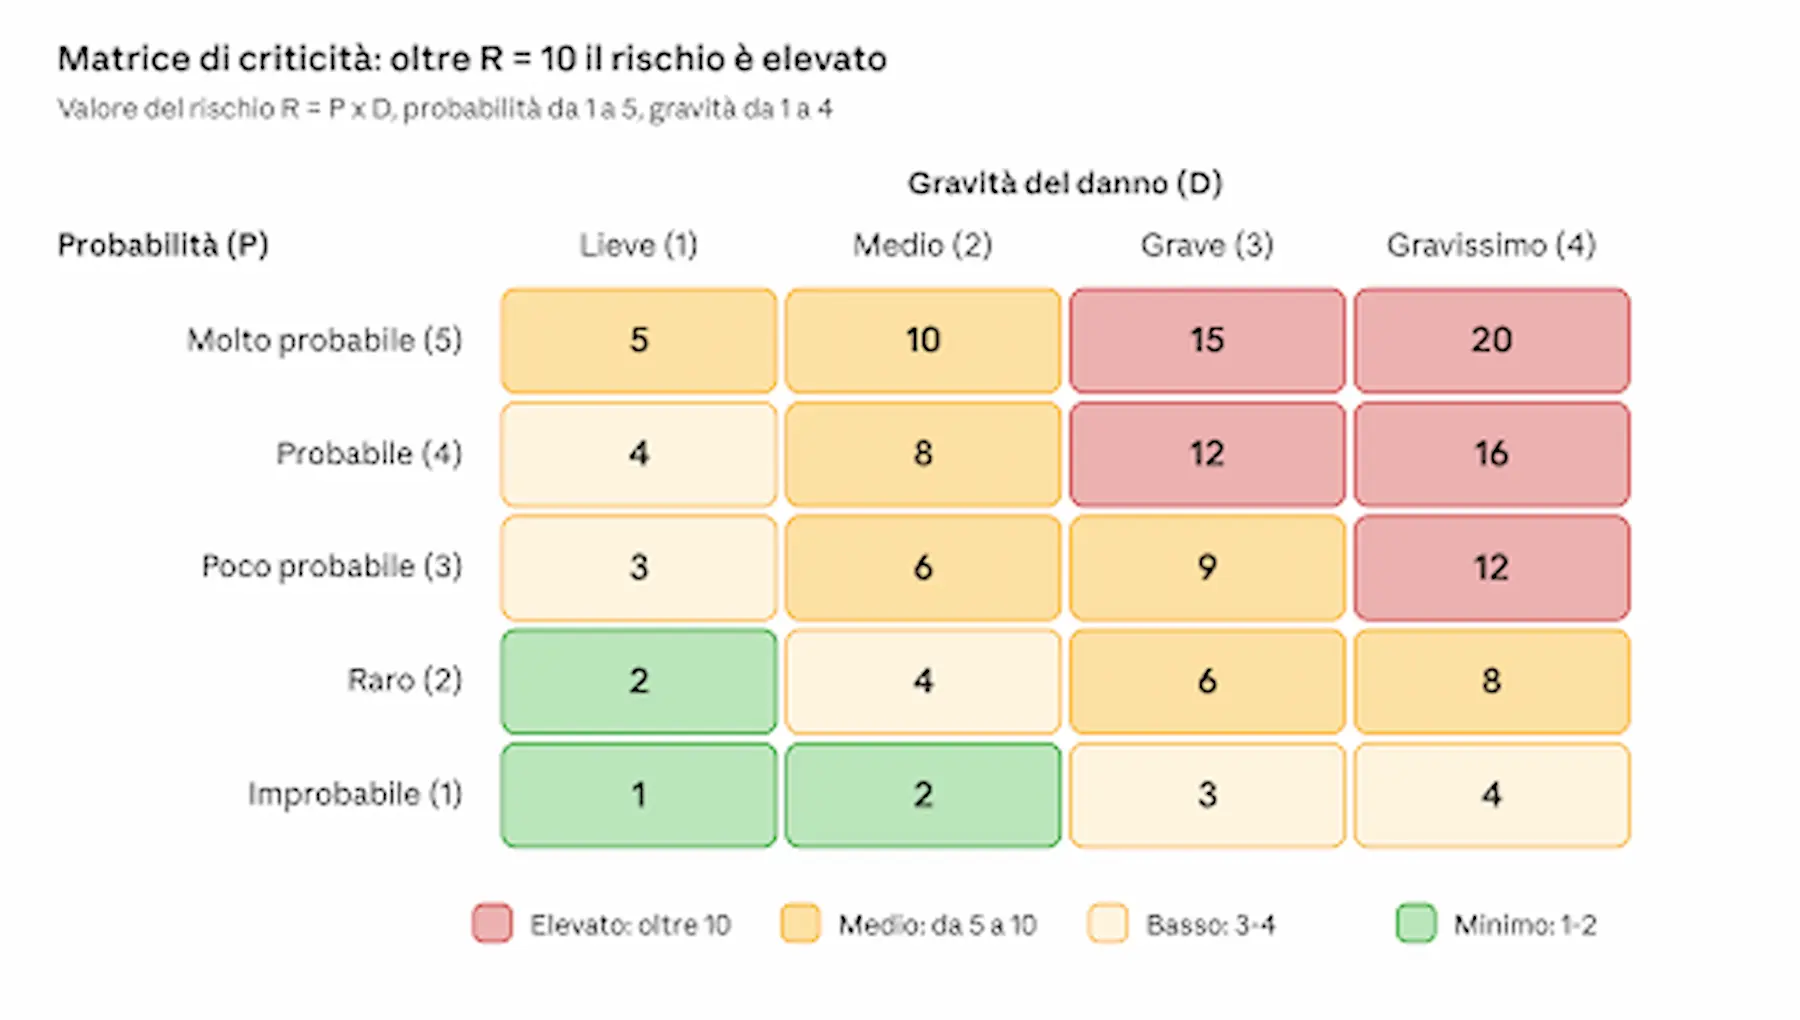
La lettura è immediata. Più ci si sposta in alto a destra, più servono interventi rapidi: per i rischi elevati, nella logica 231, la revisione dei protocolli, verifiche mirate dell’Organismo di Vigilanza e un’informativa all’organo amministrativo. Per i rischi minimi può bastare un riesame periodico.
Il pregio della matrice è che costringe a rendere esplicito ciò che altrimenti resterebbe intuizione, e permette di confrontare rischi molto diversi tra loro.
Il suo limite emerge proprio nella 231. La matrice tratta il rischio come un fenomeno naturale, misurabile come la frequenza di una grandinata.
Ma il reato non cade dal cielo: lo commette una persona, dentro un’organizzazione, per ragioni che i numeri da soli non vedono.
Il principio del decreto è lineare. L’impresa non risponde del reato commesso dai suoi vertici se dimostra di aver adottato ed efficacemente attuato, prima del fatto, un modello idoneo a prevenirlo, e di averne affidato il controllo a un Organismo di Vigilanza dotato di autonomi poteri; occorre inoltre che l’autore abbia agito eludendo fraudolentemente il modello e che la vigilanza non sia stata omessa né insufficiente.
Il primo compito del modello, secondo l’art. 6, è individuare le attività nel cui ambito i reati possono essere commessi. Seguono i protocolli per le decisioni, la gestione delle risorse finanziarie, i flussi informativi verso l’Organismo di Vigilanza, il sistema disciplinare.
In altre parole, nel 2001 il legislatore aveva già descritto un processo di gestione del rischio. Otto anni prima che la ISO 31000 vedesse la luce.
Venticinque anni dopo, quel processo è un terreno in continua evoluzione.
Dal 30 settembre 2026 è applicabile il D.Lgs. 160/2026, che porta nel catalogo dei reati 231 quelli legati all’intelligenza artificiale (nuovo art. 25-vicies): l’omessa adozione di misure di sicurezza e l’alterazione illecita dei sistemi di IA (art. 437-bis c.p.) e la diffusione illecita di contenuti generati o alterati con l’IA, i cosiddetti deepfake (art. 612-quater c.p.). Le sanzioni pecuniarie arrivano fino a mille quote, oltre alle possibili sanzioni interdittive, come il divieto di contrattare con la pubblica amministrazione.
Ad agosto, inoltre, il Consiglio dei ministri ha approvato un disegno di legge di revisione del decreto. Le direttrici sono tre: la colpa di organizzazione al centro del sistema, un regime unico per apicali e sottoposti, procedure semplificate per le PMI. Il testo deve ancora essere esaminato dal Parlamento e, fino ad allora, restano in vigore le regole attuali.
La direzione, però, è chiara. E coincide con ciò che la giurisprudenza afferma da anni: l’impresa risponde non perché un reato è accaduto, ma perché la sua organizzazione non ha saputo prevederlo e prevenirlo in modo ragionevole.
Un’analisi dei rischi efficace attraversa alcune fasi: pianificazione, identificazione, analisi, trattamento e monitoraggio. In ciascuna si nasconde un errore tipico.
Il primo è delegare tutto all’esterno. L’analisi dei rischi appartiene all’organo amministrativo, che ne risponde anche alla luce del dovere di istituire adeguati assetti organizzativi previsto dall’art. 2086 c.c. Un Modello commissionato e mai discusso nel board nasce già orfano.
Il secondo è partire dall’elenco dei reati invece che dai processi. La mappatura delle attività sensibili deve fotografare come l’impresa lavora davvero e includere la sua storia: ispezioni, contenziosi, segnalazioni, incidenti sfiorati. Un’impresa che ignora il proprio passato tende a ripeterlo.
Il terzo è affidarsi solo alle check list. Velocizzano il lavoro, ma fanno vedere soltanto i rischi già scritti. È il difetto dei Modelli “fotocopia”, che si somigliano da un’impresa all’altra come case prefabbricate.
Lo strumento più utile resta il colloquio con chi i processi li vive ogni giorno: il responsabile acquisti che conosce le pressioni dei fornitori, l’amministrativo che sa dove si annidano i pagamenti “urgenti”, il capocantiere che sa quando la sicurezza comincia a essere percepita come un costo.
Una volta individuati, i rischi vanno trattati. E qui emerge una regolarità interessante: nel rischio-reato la gravità resta quasi sempre la stessa, perché le sanzioni non dipendono dalla buona volontà dell’impresa. I protocolli lavorano soprattutto sulla probabilità.
Un esempio. Nella partecipazione a gare pubbliche il rischio di corruzione può risultare elevato. Separare chi predispone l’offerta da chi la firma, tracciare i contatti con la pubblica amministrazione, informare periodicamente l’Organismo di Vigilanza: nessuna di queste misure rende il reato meno grave. Lo rendono molto meno probabile.
Il rischio zero, si è detto, non esiste. Le Linee Guida di Confindustria offrono però un criterio di accettabilità molto chiaro: per i reati dolosi, il sistema di prevenzione deve poter essere aggirato soltanto in modo fraudolento. Un rischio residuo che per realizzarsi richiede un inganno deliberato, e non una semplice distrazione, è un rischio che si può guardare negli occhi.
Resta il monitoraggio: un registro con rischi, decisioni, azioni, responsabili e scadenze. Non un elenco di buone intenzioni, ma la prova concreta che il Modello vive.
C’è una domanda che la matrice non pone.
Perché una persona perbene, in un’impresa perbene, a un certo punto commette un reato?
La criminologia economica risponde da decenni con il cosiddetto triangolo della frode, elaborato da Donald Cressey. Servono tre elementi: una pressione (un obiettivo irraggiungibile, una crisi di liquidità, la paura di perdere il posto), un’opportunità (un controllo assente o aggirabile) e una razionalizzazione, cioè la storia che ci si racconta per sentirsi ancora dalla parte giusta.
Ne discende un modo diverso di stimare la probabilità. Non come una frequenza statistica, ma come la risposta a tre domande. Quanto è forte la pressione su chi gestisce quel processo? Quanto è aperta l’opportunità? Quanto la cultura aziendale rende plausibile l’alibi?
E accanto a probabilità e gravità può trovare spazio una terza dimensione, presa in prestito dall’ingegneria della qualità: la rilevabilità, cioè la rapidità con cui l’organizzazione si accorgerebbe che qualcosa sta andando storto. Non è ancora uno standard, ma è uno spunto utile: due processi con lo stesso punteggio possono avere profili opposti, se in uno un’anomalia emerge in pochi giorni e nell’altro può restare nascosta per anni.
È qui che il whistleblowing smette di essere un adempimento e diventa il canale attraverso cui ciò che la matrice non vede arriva comunque a chi deve decidere. Un canale di segnalazione che nessuno usa non è necessariamente un buon segno. Spesso è il sintomo di una paura.
Lo stesso vale per l’intelligenza artificiale. La nuova fattispecie dell’art. 437-bis c.p. ruota anche attorno alla sorveglianza umana sui sistemi ad alto rischio: davanti alla macchina più sofisticata, il legislatore ha scelto di presidiare proprio la presenza dell’uomo. Più l’impresa automatizza, più il Modello deve saper dire chi guarda, chi può fermare, chi risponde.
C’è un fenomeno che le analisi tradizionali tendono a trascurare: i rischi che nascono nel punto in cui due sistemi si incontrano.
Un sistema di incentivi commerciali legato al fatturato incontra il presidio anticorruzione. Un piano di riduzione dei costi incontra la sicurezza sul lavoro. La pressione sui tempi di consegna incontra la filiera dei subappalti. Un algoritmo di selezione del personale incontra i diritti dei candidati.
Ogni volta il reato non nasce dentro un processo, ma tra due processi che rispondono a logiche diverse e che nessuno ha messo a dialogare.
Per questo i presidi paralleli mostrano tutti i loro limiti: il Modello 231 in un cassetto, la privacy in un altro, la sicurezza in un terzo. La strada più matura è una mappa dei rischi integrata, con un’unica scala e un unico registro, che Organismo di Vigilanza, collegio sindacale, responsabile della protezione dei dati e funzioni di controllo possano leggere come una lingua comune.
Il legame con la sostenibilità è più stretto di quanto sembri. Molti reati 231 proteggono proprio i beni che l’analisi di materialità chiede di valutare: l’ambiente, la salute e la sicurezza dei lavoratori, la dignità del lavoro, l’integrità della governance.
Una matrice di materialità che non dialoga con il Modello 231 rischia di raccontare valori che nessuno presidia.
Nel lavoro con le imprese usiamo normalmente quattro parole greche come bussola. Applicate al Modello 231, ne disegnano l’architettura.
Physis è la natura dell’impresa, ciò che essa è prima di ciò che dichiara: i processi reali da cui deve partire la mappatura. Logos è la ragione che misura, la matrice e le scale: indispensabile, a patto di ricordare che il numero non decide, aiuta a decidere. Ethos è il carattere, ciò che l’impresa fa quando nessuno la osserva: il luogo in cui abitano pressione e razionalizzazione, e dove nessun protocollo arriva se non lo precede una cultura. Nomos è la regola condivisa: protocolli, deleghe, flussi informativi, sistema disciplinare.
Un Modello percepito come legge straniera viene aggirato; un Modello riconosciuto come regola propria viene custodito.
Perché, allora, la cultura del rischio fatica tanto a entrare nelle imprese? Si dice che costi troppo, che manchino le competenze, che manchi il tempo.
La risposta più immediata è economica: un’analisi fatta bene è un investimento che evita danni molto più costosi.
Ma c’è anche un’altra ragione. Un Modello 231 costruito sul serio è un atto di cura. Verso i lavoratori, che non devono trovarsi soli davanti a una pressione illecita. Verso gli amministratori, che hanno diritto di sapere dove l’impresa è fragile prima che lo scopra qualcun altro. Verso l’impresa stessa, che guardandosi senza indulgenza impara a conoscersi.
Il filosofo greco Aristotele la chiamava phronesis: la saggezza pratica di chi sa decidere bene quando non sa come andrà a finire. È, a ben vedere, la virtù che la 231 chiede a chi guida un’impresa. Non l’infallibilità, ma una prudenza organizzata, documentata, capace di rendere conto di sé.
Perché le imprese migliori non sono quelle che non sbagliano mai. Sono quelle che, quando sbagliano, possono dimostrare di aver fatto tutto ciò che una mente prudente poteva fare.
Un Modello 231 vale per ciò che dimostra di fare, non per ciò che dichiara di essere. Perché tutto parte da una buona analisi dei rischi.

Partner 24 ORE è un network di Commercialisti, Avvocati, Consulenti del Lavoro e Aziende specializzate che condividono le proprie competenze per metterle a disposizione delle aziende che dovessero avere specifiche necessità.

Diamo forma alla tua visione. Strategie chiare per orizzonti complessi.
office@mct.tax
Malerba & Partners è un marchio registrato. P.IVA: 06352560962
FAQCookie e privacy policyPortale fatturazione elettronica

